Nutzung & Kosten
Verfolge die tatsächliche Token-Nutzung und die Kosten in deinem Workspace — keine Schätzwerte. Seite nur für Administratoren.
Verfolge die tatsächliche Token-Nutzung und die Kosten in deinem Workspace — keine Schätzwerte. Seite nur für Administratoren.
Enterprise-Edition. Nutzung & Kosten gehört zur Enterprise-Edition; die Community-Edition zeigt die Seite nicht an.
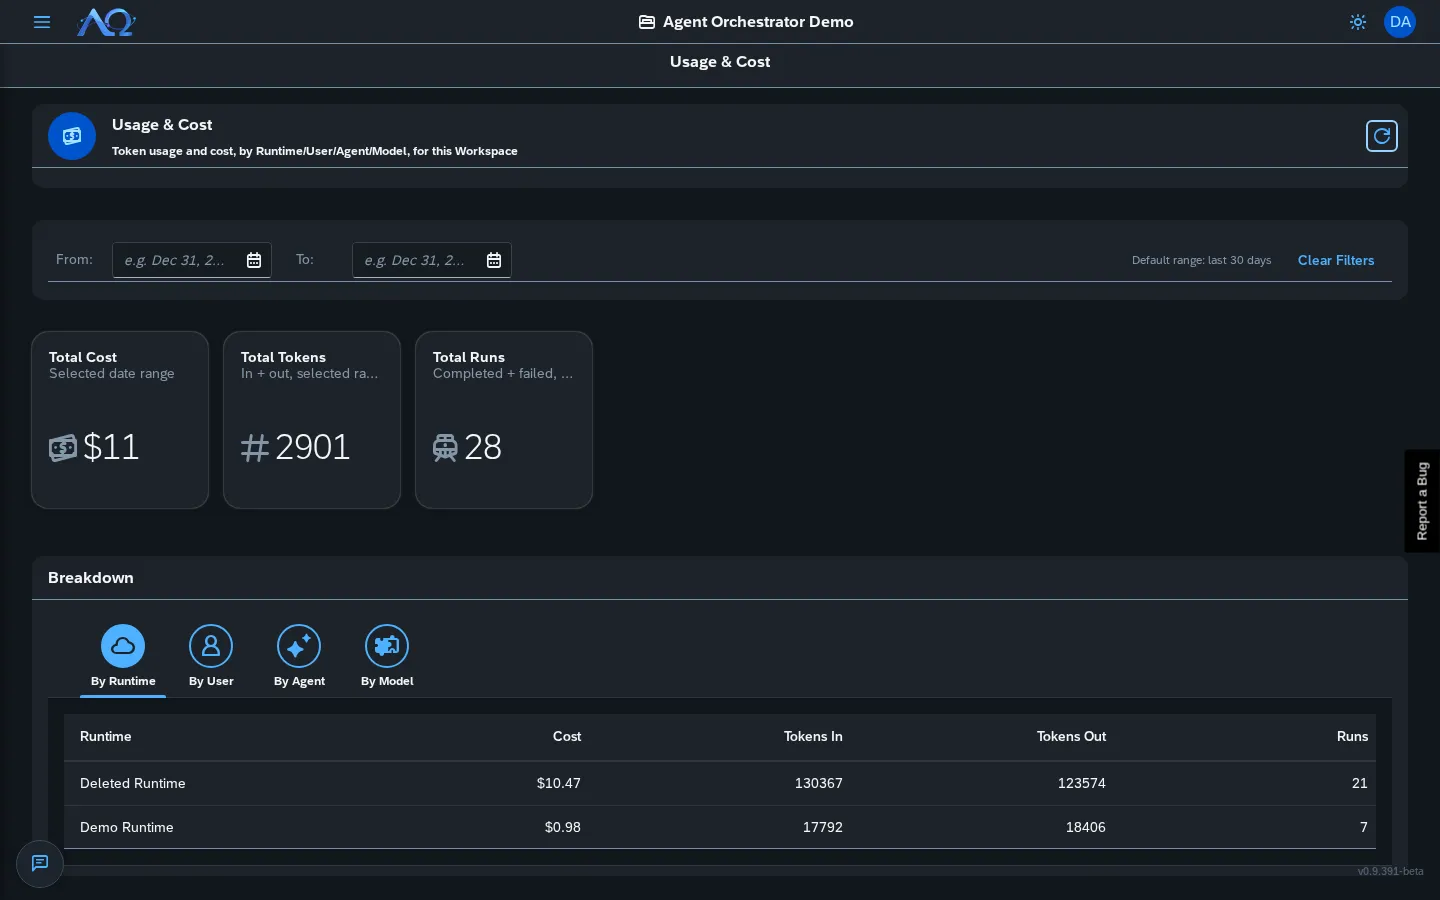
Überblick
Die Seite Nutzung & Kosten zeigt:
KPI-Kacheln (obere Reihe)
| Kennzahl | Beschreibung |
|---|---|
| Gesamtkosten | Summe aller Ausführungskosten im Zeitraum |
| Tokens gesamt | Eingabe- + Ausgabe-Tokens |
| Ausführungen gesamt | Anzahl abgeschlossener Ausführungen |
Standardzeitraum: letzte 30 Tage (über die Datumsauswahl änderbar).
Aufschlüsselungs-Tabs
Wechsle zwischen vier Dimensionen:
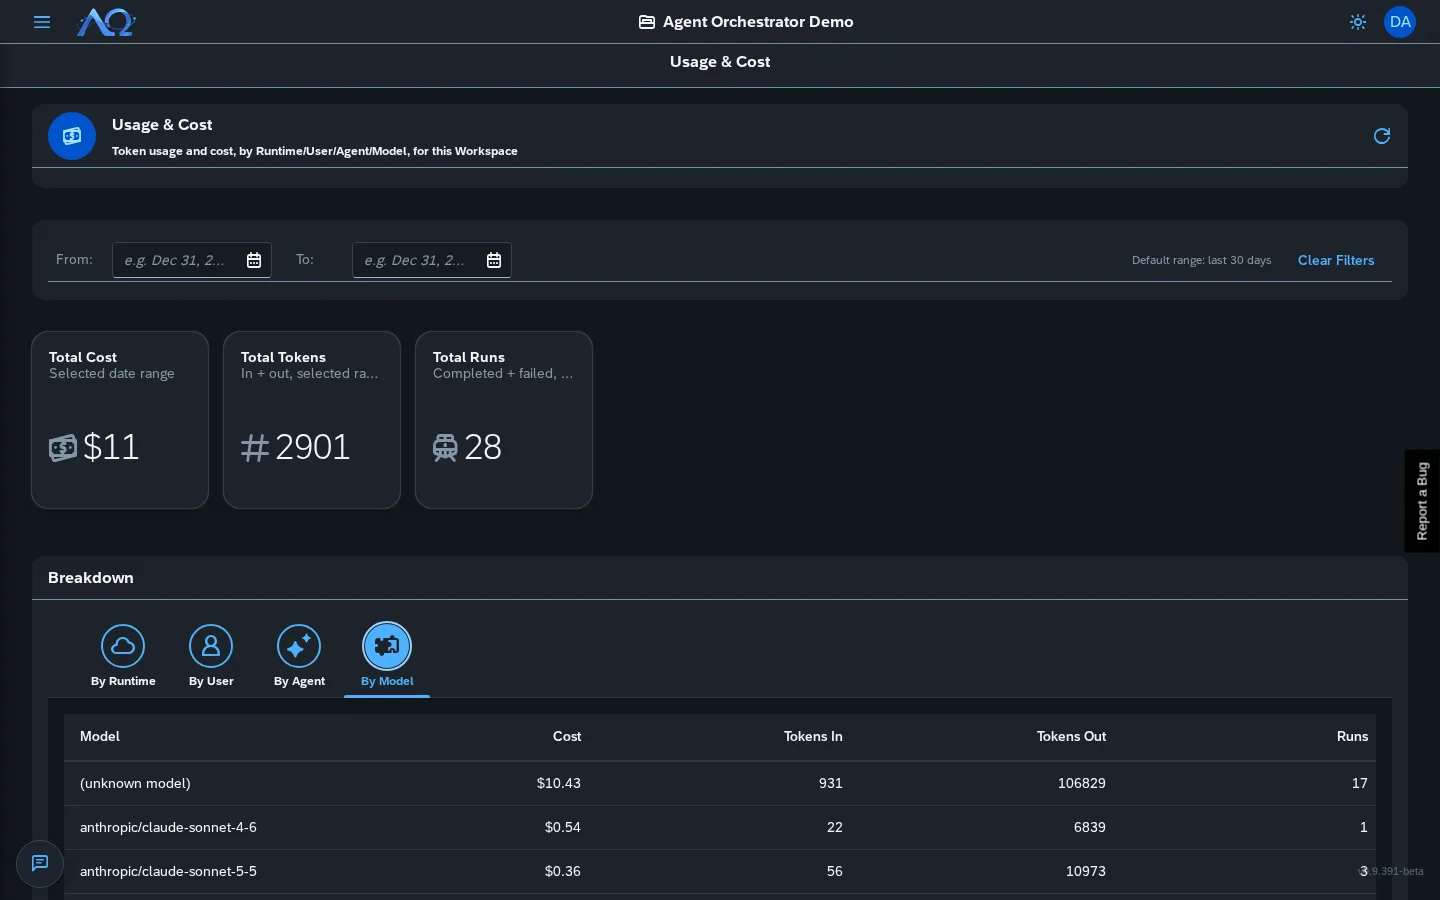
| Tab | Gruppiert nach | Anwendungsfall |
|---|---|---|
| Nach Runtime | Runtime-Name | Welche Ausführungsumgebung die meisten Kosten verursacht |
| Nach Benutzer | Benutzer-E-Mail | Wer die teuersten Ausführungen ausgelöst hat |
| Nach Agent | Agent-Name | Welche Agenten die meisten Ressourcen verbrauchen |
| Nach Modell | Modellname | Modellkosten vergleichen (z. B. Claude vs. GPT) |
Jeder Tab zeigt eine Tabelle:
- Label — Name der Runtime/des Benutzers/des Agents/des Modells
- Kosten — Gesamt in USD
- Tokens ein — Eingabe-Tokens
- Tokens aus — Ausgabe-Tokens
- Ausführungen — Anzahl
Absteigend nach Kosten sortiert.
Zeitraumfilter
Symbolleiste oben:
- Von — Startdatum (Standard: vor 30 Tagen)
- Bis — Enddatum (Standard: heute)
- Filter zurücksetzen — Auf den Standardzeitraum von 30 Tagen zurücksetzen
Die Daten werden bei jeder Filteränderung automatisch aktualisiert.
Was erfasst wird
Pro Ausführung erfasst der Daemon von opencode:
tokens_in— Eingabe-Tokens (Prompt + Kontext)tokens_out— Ausgabe-Tokens (Antwort)cache_read_tokens— Gecachte Eingabe-Tokenscache_write_tokens— Gecachte Ausgabe-Tokensreasoning_tokens— Reasoning-/Aufwands-Tokens (sofern das Modell sie unterstützt)cost— Berechnete Kosten in USDmodel_used— Modellkennungtriggered_by—user/agent/scheduler/system
Gespeichert in der Tabelle runs (Migration V29).
Datenquellen
| Quelle | Was erfasst wird |
|---|---|
| Daemon | opencode-step_finish-Ereignisse → Token/Kosten pro Ausführung |
| Backend | Aggregiert bei den Callbacks /complete und /fail |
| PostHog | Serverseitige Produktanalyse (specs/020) — Geschäftsereignisse |
Berechtigungen
- Administrator — Voller Zugriff auf die Nutzung des Workspace
- System-Administrator — Alle Workspaces (über die Instanzeinstellungen)
- Mitglieder — Kein Zugriff
Produktanalyse (PostHog)
Getrennt von Nutzung & Kosten — erfasst Ereignisse im Geschäftsablauf:
| Ereigniskategorie | Beispiele |
|---|---|
| Auth | user_signed_up, user_logged_in, sso_login |
| Workspace | workspace_created, member_added, member_role_changed |
| Agenten | agent_created, agent_updated, skill_assigned |
| Skills | skill_created, skill_published, skill_imported |
| Aufgaben | task_created, task_assigned, task_status_changed |
| Ausführungen | run_started, run_completed, run_failed |
| Auslieferungen | delivery_proposed, delivery_approved, delivery_rejected |
| Squads | squad_created |
| MCP | mcp_server_created |
| Runtimes | runtime_registered |
Datenschutz: distinct_id = Benutzer-UUID (entspricht posthog.identify im Frontend), Daemon-Ereignisse verwenden triggered_by. Keine personenbezogenen Daten in den Ereigniseigenschaften.
Konfiguration
Instanzeinstellungen (nur System-Administrator) → Tab Observability:
- Produktanalyse — PostHog-Ereigniserfassung ein-/ausschalten (Standard: an)
- Log-Weiterleitung — Weiterleitung der Logs (OTel) ein-/ausschalten (Standard: an)
- Beides erfordert Umgebungsvariablen (
POSTHOG_API_KEY,OTEL_EXPORTER_OTLP_LOGS_ENDPOINT)
Letzte Änderungen
- Erfassung von Nutzung & Kosten — Echte Token-/Kostendaten pro Ausführung, Workspace-Summen, Aufschlüsselung nach Runtime/Benutzer/Agent/Modell
- Produktanalyse — Serverseitige Ereigniserfassung in PostHog für Ereignisse im Geschäftsablauf
- Zeitraumfilter — Konfigurierbarer Zeitraum mit 30 Tagen als Standard